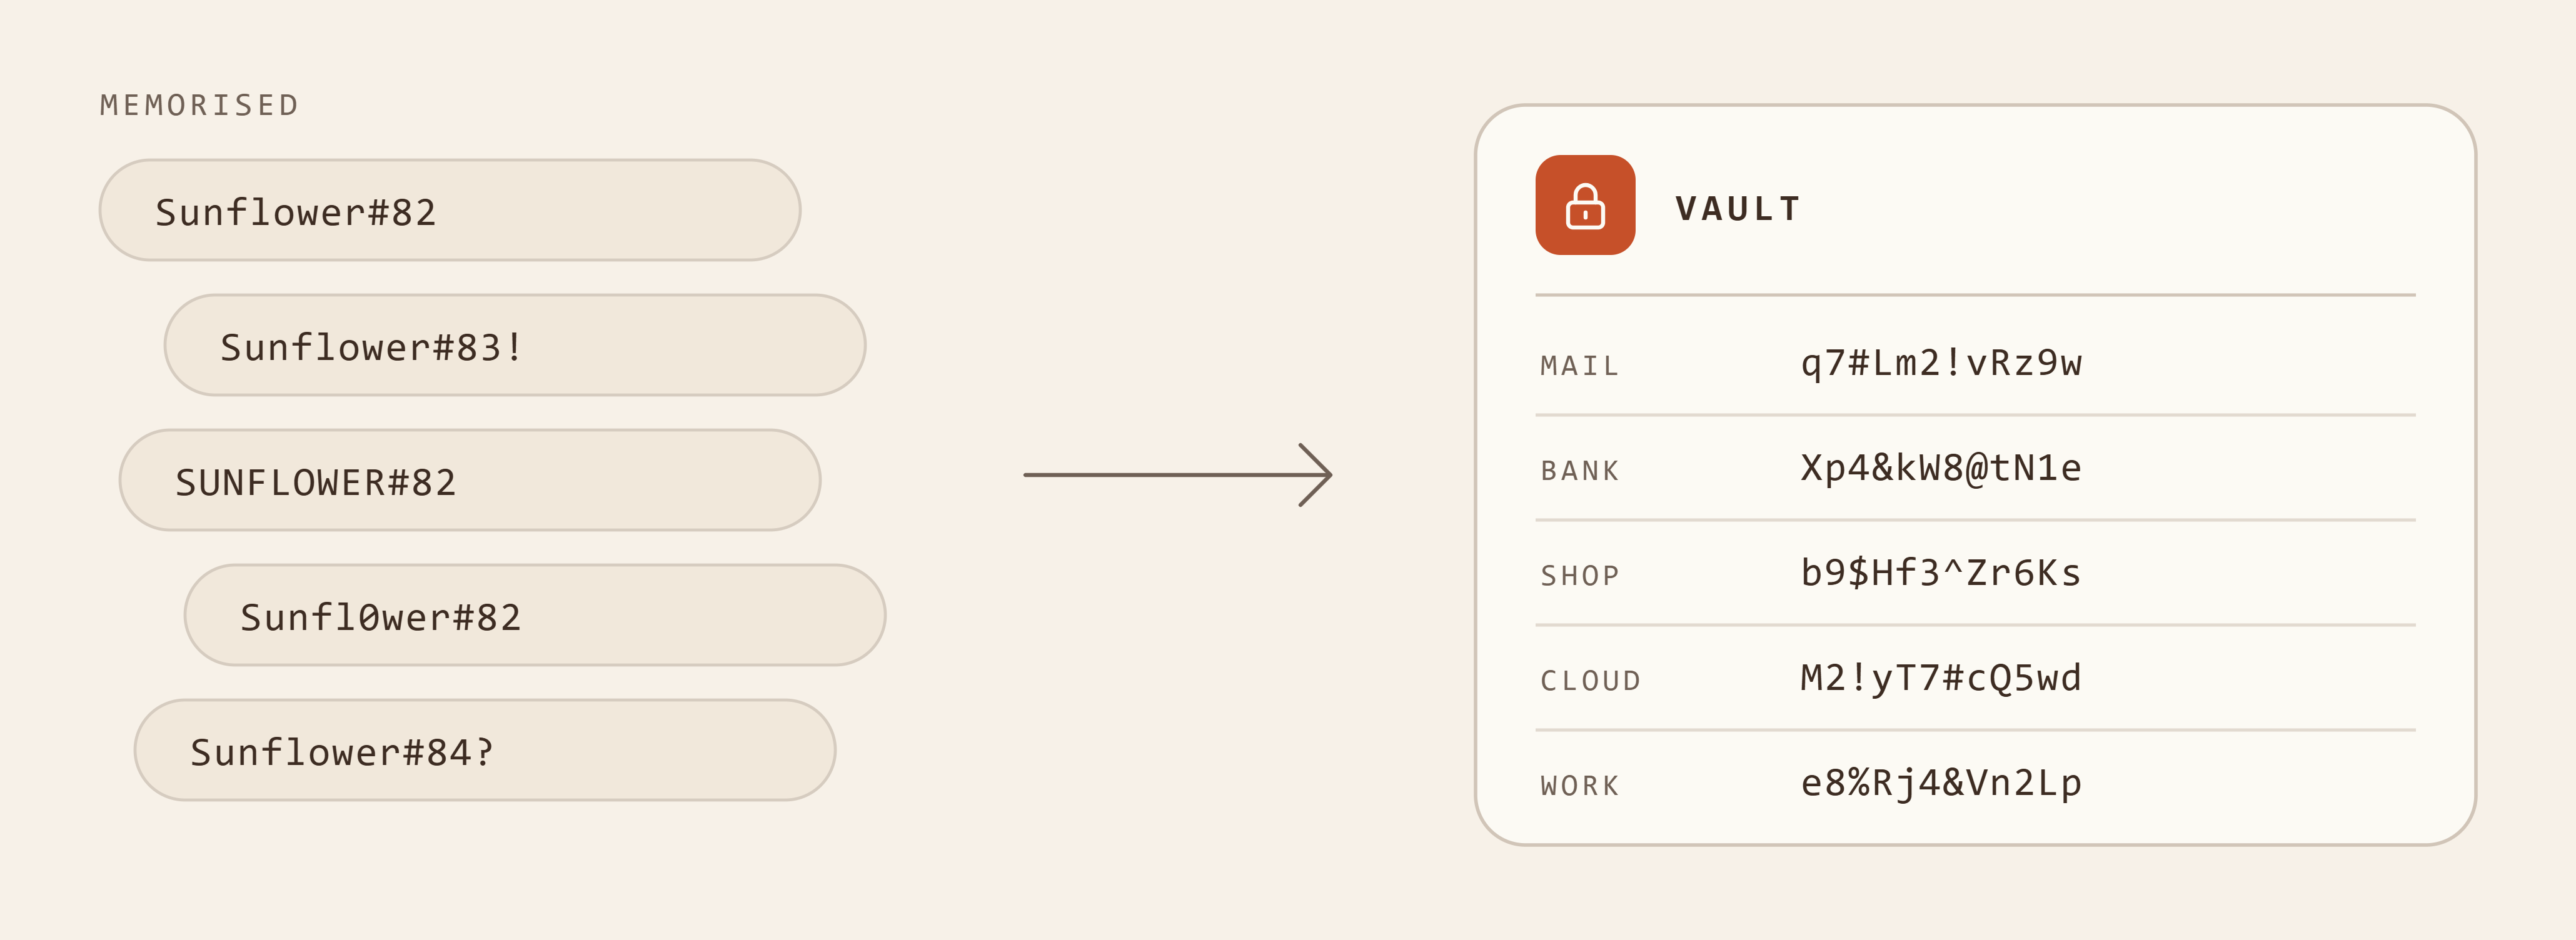
Ich muss ein Geständnis ablegen: viele Jahre lang war ich sehr stolz darauf, dass ich ein überaus gutes Gedächtnis für Passworte habe. Ich konnte mir verschiedenste Passwortkombinationen merken, wusste immer, wo ich welches verwendete.
Die Einsicht kam spät, dass meine Passworte zwar vielleicht nicht alle gleich waren, aber sich doch viel zu häufig in ihrer Struktur und im Aufbau wiederholten, bzw. sich aneinander anlehnten. Auch wenn nur eine Kombination geleakt worden wäre, hätte man leicht auf andere meiner Accounts zugreifen können. Und ein anderer Nachteil: ich konnte nie auch nur eine Passwort-Variation weitergeben (z.B. um sich Tools zu teilen oder kurzzeitig Support zu bekommen), denn damit wären sämtliche meiner Varianten nicht mehr sicher gewesen. Klar, man hätte sich für diese Fälle ein temporäres Passwort ausdenken können, aber wie erinnert man sich dann an diese Ausnahme? Auf Papier schreiben und an den Laptop kleben?
Es brauchte fünf Berufsjahre, bis ich dann irgendwann doch zu der Einsicht kam, dass mein Prozess nicht zuverlässig ist. Sicher, SSO (Single Sign-on), z.B. mit dem Google-Account, erleichterte damals einiges. Aber sich mit dem Login auf ein externes E-Mail-Account zu verlassen, hat auch Nachteile (Lock-in-Effekt, denn die Konten sind alle mit dem gleiche Provider vernüpft; hinzu kommen Fragen des Datenschutz). Accounts zu teilen ist mit dieser Lösung auch unmöglich. Und so kam ich zu der Erkenntnis, dass ein Passwort-Manager in der Tat eine gute Idee ist. Ich stellte nicht nur beruflich um, sondern auch privat.
Seitdem ist es für mich nicht mehr nachvollziehbar, wie ich so viele Jahre ohne Passwort-Manager durchs Leben gehen konnte. So viel Freiraum wird im Kopf geschaffen, nicht nur, weil man sich die verschiedenen Kombinationen nicht mehr merken muss, sondern auch, weil URLs direkt mit dem Passwort abgelegt werden. So werden auch Lesezeichen im Browser überflüssig. Man kann zudem sicher andere Informationen ablegen (z.B. Token, Recovery Phrases, 2-Factor-Auth oder andere Backups). Ein weiterer riesiger Vorteil: Passworte können in gemeinsamen Gruppen geteilt werden. Das geht oft nur mit Premium-Accounts oder wenn man selbst hostet, aber das ist ja meistens eh nur im Business-Kontext nötig.
Aber braucht man überhaupt noch Passworte?
Bevor wir einzelne Produkte genauer betrachten, sollte vielleicht einer der großen Elefanten im Raum angesprochen werden: Ist es denn überhaupt noch nötig, sich einen Passwort-Manager zu suchen, wenn man bald sowieso keine Passworte mehr braucht? Es gibt einige, die diese These vertreten (z.B. Microsoft). Und es ist auch nicht ganz von der Hand zu weisen; gerade bezüglich Login-Möglichkeiten gab es viel Innovation in den letzten Jahren: der Login mit Biometrie oder Passkeys, Magic Links, Logins per App, oder auch schon das länger etablierte SSO.
Was jedoch dagegen spricht, dass sie den Login mit Username und Passwort ersetzen: diese Technologien gibt es zum Teil viele Jahre. Einige davon nutze ich auch, und doch haben sie nicht die Nutzung von Passworten ersetzt. Selbst laut FIDO-Allianz, die Passkeys bewirbt, laufen nur 26 % der Logins bei großen Diensten über Passkeys. Gerade der Handy-Login ist oft eine Zwei-Faktor-Authentifizierung (2FA), die Accounts absichern soll, ist also ein Zusatz zum Passwort.
Und zumindest aus meiner Erfahrung sehe ich nicht, dass sämtliche Passworte wirklich verschwinden werden. Ich fürchte, es wird weiterhin eher komplizierter und vielschichtiger. Also mein Rat bleibt derselbe: holt euch einen Passwort-Manager. Wenn der irgendwann überflüssig sein sollte, dann könnt ihr dort zumindest die Recovery-Keys speichern, die ihr braucht, solltet ihr euch einmal nicht mehr einloggen können und wollt den Account wiederherstellen.
Welche Produkte gibt es am Markt?
Es gibt sehr viele unterschiedliche Angebote und Produkte, um Passworte und Secrets zu verwalten. Die Recherche hat mir gezeigt, wie umfangreich der Markt insgesamt ist. Man kann sich leicht dabei verlaufen. Um eine bessere Übersicht zu bekommen, hilft es, die Marktsegmente zu kategorisieren:
- Einzelpersonen und Teams: Am bekanntesten sind Passwort-Manager für Endkonsumenten bzw. kleine Teams und Businesses
- System-Administration: Ein sehr großer unsichtbarer Markt ist der für Admins. Diese Produkte verwalten und überwachen die Zugänge der Admins zu kritischen Systemen und Maschinen
- Entwicklungsumgebungen: Aber auch Entwickler:innen haben einen eigenen Markt für Tools, die sie direkt in ihre Entwicklungsarbeit integrieren können
Heute werde ich ausschließlich Produkte für Einzelpersonen und Business-Teams vorstellen, denn bereits hier gibt es gerade aus europäischer Sicht viele interessante Unternehmen. Und die gute Nachricht: Dieser Teil des Marktes ist weit weniger kompliziert, als es zunächst scheinen mag. Die anderen Bereiche schaue ich mir in künftigen Posts an.
Passwort-Manager für Einzelpersonen und Business-Teams
Zu den Klein- und Business-Produkten zählen viele bekannte, u.a. LastPass, Bitwarden und 1Password. Alternativ nutzen sehr viele Konsument:innen ihren Browser (also z.B. Google) oder das Betriebssystem (z.B. iOS), um Passworte zu managen (Security.org: 34 % in den USA speichern Passworte im Browser). Das ist kostenfrei und sehr einfach, jedoch müssen Passworte, die z.B. in einem Chrome Browser oder auf dem Mobiltelefon gespeichert sind, manuell kopiert werden, um sich in Desktop Apps oder andere Browser einzuloggen. Wer aber eh nur im Browser arbeitet, hat das richtige Produkt gefunden.
Es ist immer berechtigt zu fragen, wie es um Sicherheit steht. Bei LastPass wurden 2022 die verschlüsselten Passwort-Tresore von Kund:innen gestohlen (Wikipedia), der bisher bekannteste Fall, aber nicht der einzige (TechCrunch). Und auch bei den Managern im Browsern gibt es Probleme: diese Anbieter fragen nicht proaktiv nach einem zentralen Sicherheitsschlüssel. Wird der Browser mal offengelassen, kann jede:r auf die Passworte zugreifen (NCSC, “Trusting the tech”).
Aber lasst uns anschauen, was diese Tools genau anbieten:
- Sie erlauben es, Passworte, Notizen, Schlüssel und Identitäten abzulegen
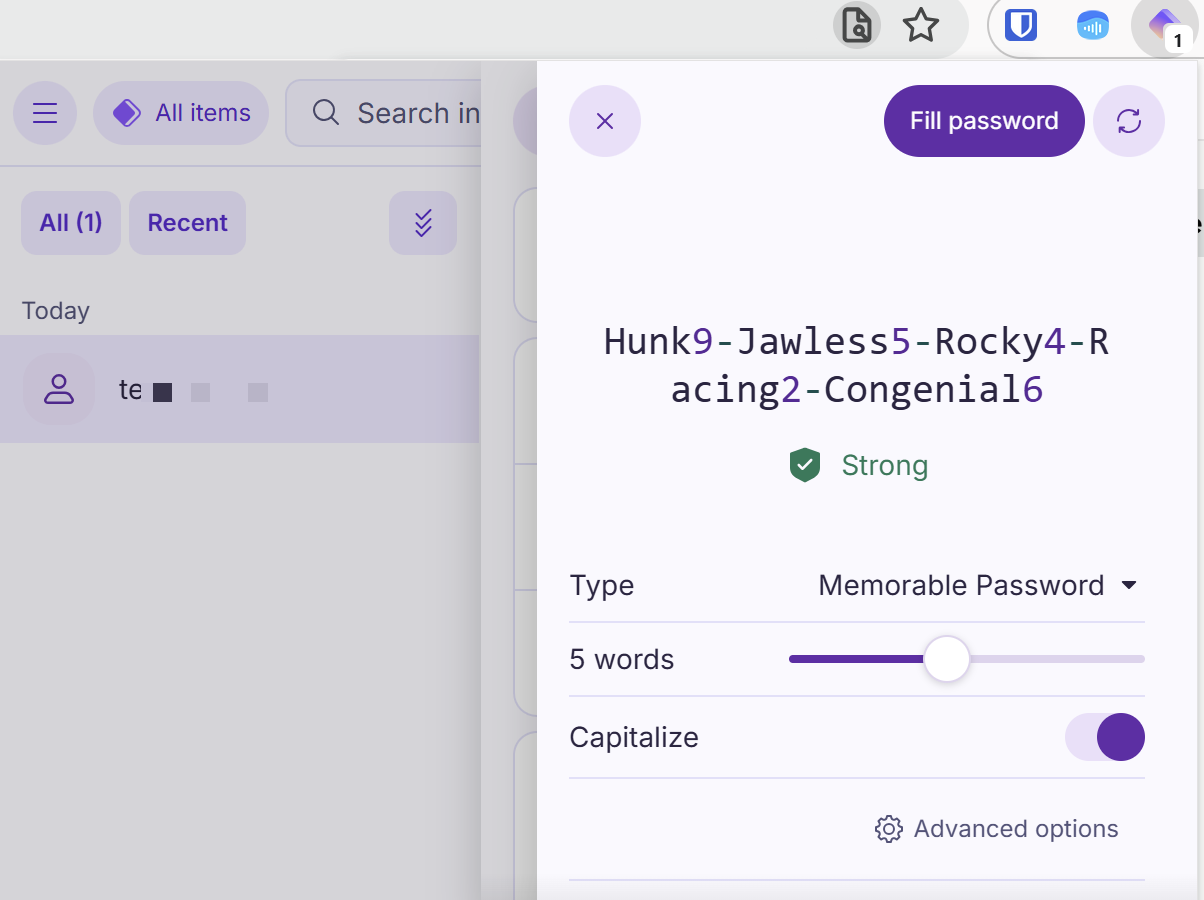
- Passworte werden automatisiert generiert und mit Username und Link zu der Seite gespeichert, User:innen setzen die Kriterien (Länge, Sonderzeichen, Art des Passworts)
- Sie sind mit allen Geräten kompatibel, solange sie nicht Browser- bzw. Betriebssystemabhängig sind
- Es gibt Backup- und auch Migrationsmöglichkeiten
- Sie erlauben es durch Plugins und Integrationen Passworte mit nur einem Klick in Passwortmasken automatisch einzutragen
- Gemeinsame Passworte können in Teamablagen abgelegt werden
- Sicheres einmaliges Teilen von Passworten
- Oft werden auch zeitbasierte Einmalpassworte (in der Regel für 2FA-Verfahren) angeboten
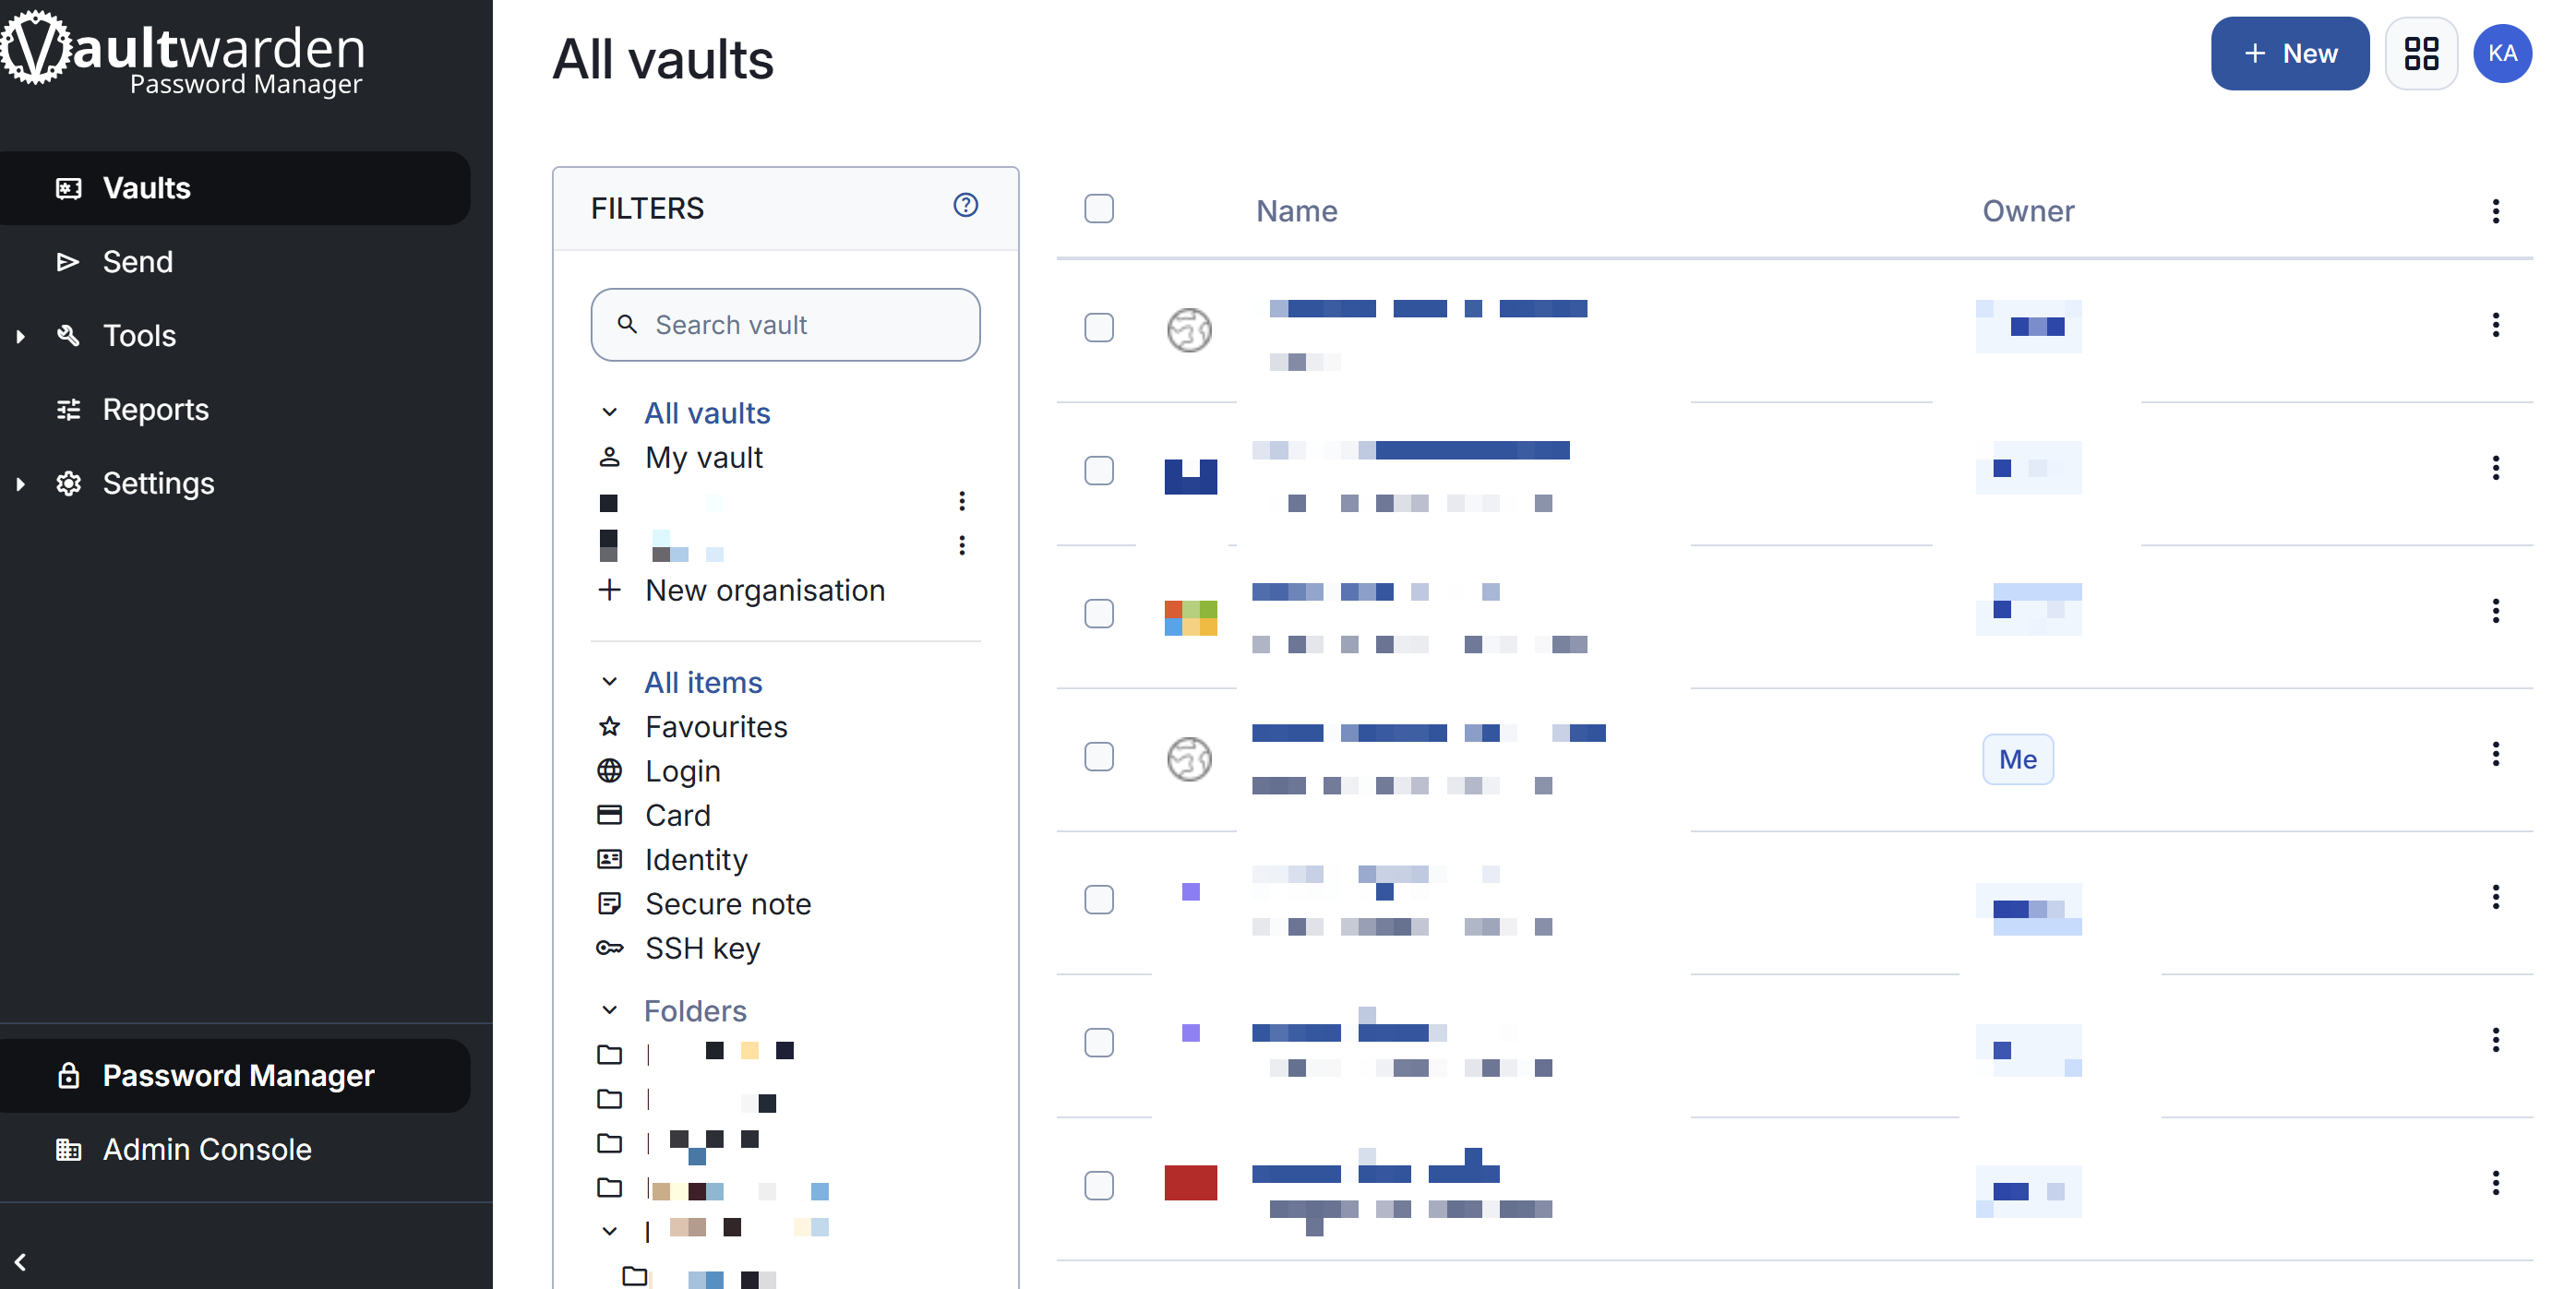
Auch wir nutzen einen Passwort-Manager aus dieser Kategorie: Vaultwarden in unserem Setup zu Hause. Wir hosten das Backend auf unseren Servern. Das ist ein Open-Source-Produkt und. Die Entwickler von Vaultwarden bauten das Bitwarden-Backend nach, aber nicht das Frontend. Dafür nutzt man Bitwardens Oberfläche. Es wurden viele Geschichten über die komplexe Beziehung der beiden Organisationen geschrieben (z.B. Vaultwarden-FAQ, Diskussion zur Bitwarden-Lizenz), hier werde ich sie nicht im Detail beleuchten.
Europäische Produkte für Einzelpersonen und Teams
Für alle, die nach europäischen Anbietern suchen: Es gibt einige. Sie werden oft als Nebenprodukte von großen bekannten Unternehmen (z.B. Proton) betrieben und sind teils sehr etabliert. In der folgenden Tabelle seht ihr die Produkte, die für Endkonsumenten und zum Teil auch für Business-Teams angeboten werden. Die Pros und Cons stammen aus Nutzerbewertungen, nicht aus eigenen Tests (außer bei Proton Pass und KeePass).
| Produktname | Land | Zielgruppe | Kostenlos nutzbar? | Pros und Cons von Nutzer:innen | Unternehmen |
|---|---|---|---|---|---|
| NordPass | 🇱🇹 | Endkonsumenten + Teams | Ja, aber nur auf einem Gerät gleichzeitig (ITPro) | Sehr einfach (CyberInsider), aber limitierte Device-Zahl und unangenehme Sales-Strategien (ITPro, Sammelklage in den USA) | Nord Security (NordVPN), Team in Vilnius. Die Firma hinter der App, nordvpn S.A., ist in Panama registriert, mit Sitz in Amsterdam (GLEIF). Nord gehört zum Portfolio des litauischen Investors Tesonet (Eigentümerstruktur) |
| Proton Pass | 🇨🇭 | Endkonsumenten + Teams | Ja, auf beliebig vielen Geräten (Proton) | Großzügiger freier Plan (Proton, Comparitech), Open Source, aber Autofill klappt nicht immer (Trustpilot) | Proton AG, siehe europäische Cloud-Speicher |
| pCloud Pass | 🇨🇭 | Endkonsumenten | Ja, für ein Gerät (European Alternatives) | Sehr günstiges Angebot (Einmalzahlung), ein paar Features fehlen (TechRadar, Best Backup Reviews) | pCloud AG, siehe europäische Cloud-Speicher |
| KeePass | 🇩🇪 | Endkonsumenten | Ja, Open Source | Keine Kosten und viele Plugins, aber mit altem Interface, nur für Windows (für Mac und Linux gibt es KeePassXC) und ohne eigene Cloud (Sync z.B. über Nextcloud) (Capterra, Cybernews) | Einzelentwickler Dominik Reichl, Metzingen |
| Padloc | 🇩🇪 | Endkonsumenten + Teams | Ja (Padloc) | Beliebt für das schlichte Design und die Open-Source Möglichkeiten, aber unklar, ob das Projekt weitergeht (GitHub) | Einzelunternehmen MaKleSoft (Martin Kleinschrodt, München) |
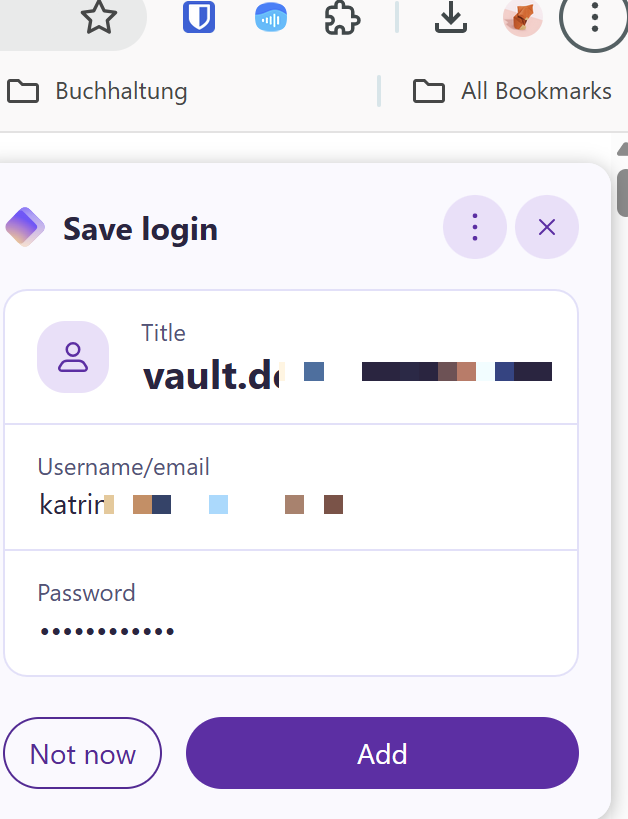
Wie ihr aus den Bildern seht, habe ich neben Vaultwarden auch Proton Pass getestet. Lange habe ich auch KeePass benutzt. Die Funktionen unterscheiden sich kaum. Die Unterschiede liegen im Detail: Manche schalten mehr Werbung für ihren Bezahlplan als andere, und die UX ist nicht bei allen gleich gut und intuitiv. Das ist aber wie immer Geschmackssache.
Produkte für Business-Teams
Und dann gibt es noch eine ganze Gruppe von Produkten, die gar nicht für Endkonsumenten gedacht sind, sondern nur den Markt für Business-Teams abdecken. Hier unterscheiden sich die Produkte tatsächlich, und es gibt ein paar sehr spannende Ansätze aus Europa:
| Produktname | Land | Was sie besonders macht | Pros und Cons von Nutzer:innen | Unternehmen |
|---|---|---|---|---|
| Passbolt | 🇱🇺 | Open Source, selbst hostbar | Die kostenlose Version zum Selbsthosten umfasst was nötig ist, die Bezahlpläne gelten als recht teuer, die Browser-Extension als wenig ausgereift (Capterra, G2) | Passbolt SA, Luxemburg, 2016 gegründet. Open Source mit VC-Finanzierung (Series A 2025) |
| Psono | 🇩🇪 | Open Source, selbst hostbar | Sehr ausgereifte Zugriffsrechte und guter Support, aber kompliziert aufzusetzen und recht teuer (G2, SpotSaaS) | esaqa GmbH, Vorra (Bayern) |
| heylogin | 🇩🇪 | Kein Master-Passwort, jeder Login wird per Handy bestätigt | Reviewer:innen heben den Datenschutz (DSGVO) hervor. Der Ansatz ist ungewöhnlich und es fehlen einzelne Features (OMR Reviews, G2) | heylogin GmbH, Braunschweig, u.a. von Mozilla Ventures finanziert (Choose European) |
| Uniqkey | 🇩🇰 | Eingebaute 2FA, die Codes selbst ausfüllt | Sehr schnell ausrollbar, aber es verlangt immer wieder Bestätigungen auf dem Handy und ist langsam (G2, Capterra) | Uniqkey, Herlev, 2017 gegründet, VC-finanziert (Series A 2024) |
| LockSelf / LockPass | 🇫🇷 | Von der französischen Cybersicherheitsbehörde ANSSI zertifiziert, nur in Frankreich gehostet (LockSelf) | Schnelle App mit umfassenden Zugriffsrechten und einem kleinen, nahbaren Team. Es gibt aber einige Bugs und es hat ein älteres Interface (La Fabrique du Net, appvizer) | LockSelf, Paris |
Und jetzt?
Viele von uns handhaben eine große Zahl an Tools und Apps. Und es gibt nicht den einen einfachen Weg, sich in alle einzuloggen. Das ist auch gut so. Wenn der Zugriff auf mein Konto zu einfach würde, dann wäre mein Geld womöglich nicht mehr sicher.
Klar ist aber: Wer keinen Passwort-Manager hat, nutzt wahrscheinlich einfache oder leicht abtippbare Passworte, womit Angreifern Tür und Tor geöffnet werden, Accounts zu übernehmen. Gerade in Anbetracht der vielen Hacker-Angriffe sollten nicht nur Privatpersonen, sondern auch Unternehmen eine Passwort-Manager-Strategie verfolgen. Denn reine Schulungen sind nicht die Lösung: Eine große Studie der UC San Diego mit rund 19.500 Mitarbeitenden zeigt, dass es nicht reicht zu wissen, dass sichere Passworte und 2FA wichtig sind. Wer ein jährliches Training besucht hatte, klickte nicht seltener auf Phishing-Links. Die Forscher:innen empfehlen stattdessen 2FA und Passwort-Manager.
Deswegen ist mir dieser Artikel so wichtig. Er zeigt, dass es viele Anbieter gibt, wenn man bereit ist, sich auf so ein Tool einzulassen. Es führt kein Weg daran vorbei, sich mit dem Thema auseinanderzusetzen und wie immer gilt auch hier: bei der Wahl muss man sich überlegen, was einem wichtig ist. Geht man mit den großen Anbietern, z.B. 1Password? Oder wählt man lieber ein europäisches Unternehmen? Wer sowieso schon Proton Produkte nutzt, bei dem lohnt sich sicher auch Proton Pass. Ähnlich bei den Nord- oder pCloud Produkten.
Auch die UX kann bei Passwort-Managern wichtig sein. Es muss leicht gehen und es darf für einen selbst keine Hürde sein, Passworte sicher abzulegen. Und wer von der Arbeit sowieso schon ein Produkt gewohnt ist, der wählt vielleicht auch einfach das, dann ist die Umstellung für den persönlichen Gebrauch oft leichter, auch wenn es dann weniger Features hat.
Nutzt ihr selbst einen Passwort-Manager? Was oder wer hat euch dazu gebracht? Wie sieht es z.B. bei euren Eltern aus, wie gehen sie mit Passworten um? Wie immer freue ich mich über euer Feedback. Schreibt mir gern!